
Dados de credenciais institucionais teriam sido colocados à venda em fóruns de cibercrime
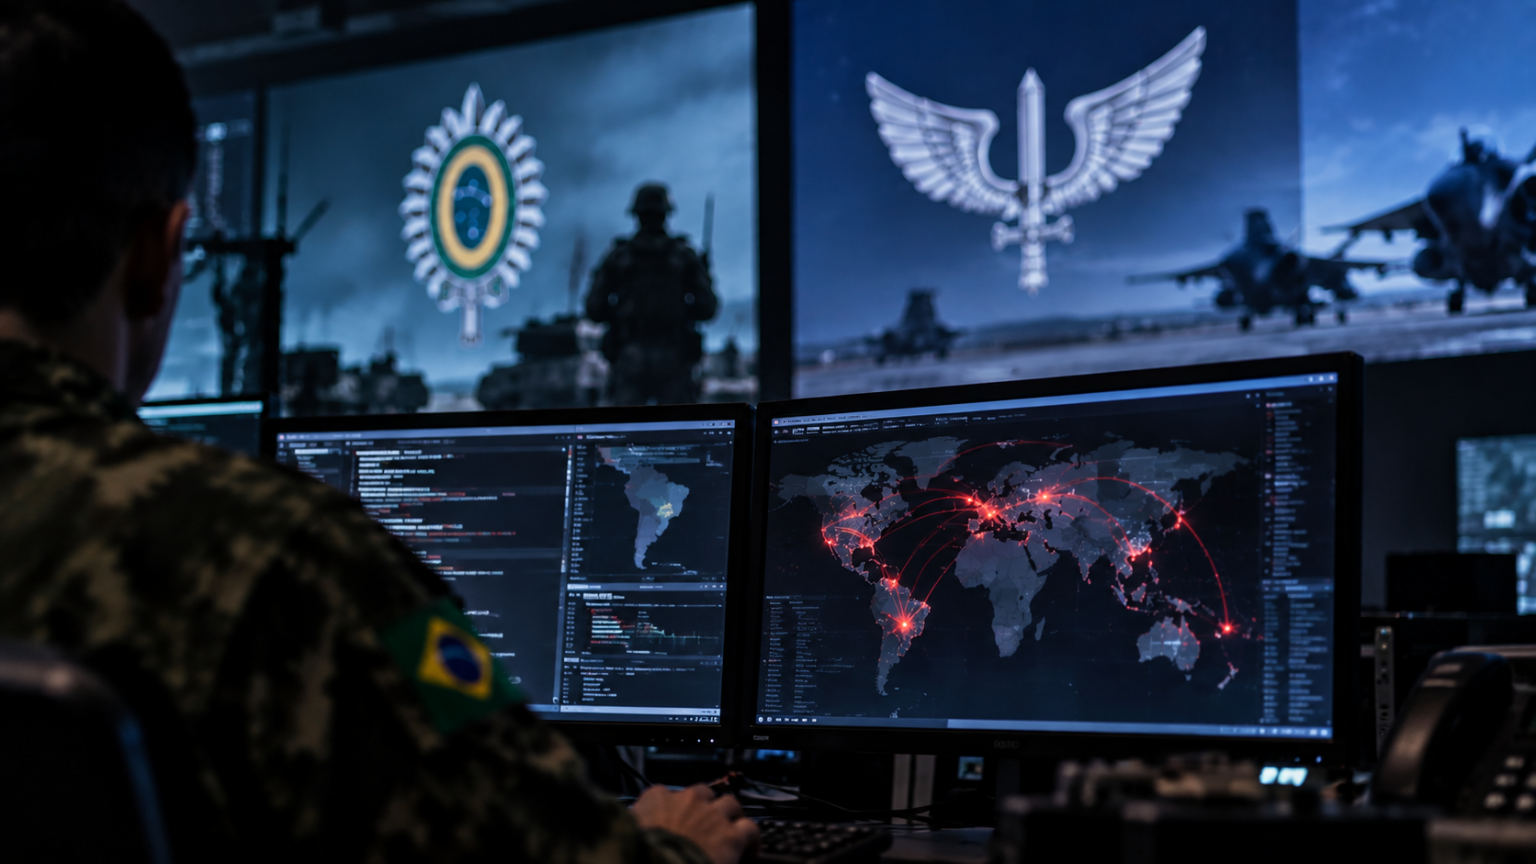
O Exército Brasileiro e a Força Aérea Brasileira (FAB) foram alvo, no último dia 12 de setembro, de dois supostos ataques hacker praticamente simultâneos, segundo alertas identificados por ferramentas de monitoramento de ameaças digitais. No caso do Exército, um grupo anônimo teria colocado à venda, em redes sociais e fóruns de cibercrime, uma base de dados atribuída ao domínio institucional eb.mil.br, contendo e-mails e senhas de acesso.
No mesmo dia, um segundo alerta apontou a publicação, no fórum DarkForums, de milhares de documentos supostamente ligados à FAB, incluindo registros de voo e imagens. Em ambos os casos, o status divulgado pelos próprios monitoramentos é explícito quanto à falta de confirmação: até o momento, não há verificação independente de que as instituições tenham sido efetivamente invadidas.
O episódio ganha um contorno particular por ter ocorrido pouco menos de um mês depois de o Brasil sediar, em Brasília, o primeiro Exercício de Defesa Cibernética da Rede de Cooperação entre Exércitos Sul-Americanos (RECESA), realizado entre os dias 18 e 21 de agosto. O evento reuniu delegações de países como Colômbia e Uruguai sob coordenação do Estado-Maior do Exército e execução do Comando de Defesa Cibernética, com simulações de espionagem, uso de inteligência artificial ofensiva e tentativas de comprometimento de infraestruturas críticas.
Até a publicação das primeiras reportagens sobre o caso, nem o Exército nem a FAB haviam se manifestado publicamente sobre os dois supostos vazamentos, o que mantém em aberto a real extensão do incidente.
Indícios levantam dúvidas sobre a autenticidade dos dados
A publicação que deu origem ao alerta sobre o Exército foi feita no sábado, dia 12 de setembro, e trazia uma frase em inglês que buscava antecipar uma possível resposta institucional, afirmando que a corporação negaria a invasão, mas que o grupo responsável pela divulgação sabia a verdade. Como prova, os autores publicaram uma amostra com e-mails institucionais no padrão @eb.mil.br, acompanhados de senhas criptografadas em formato bcrypt.
Apesar de o formato ser tecnicamente compatível com uma cópia extraída de banco de dados real, dois detalhes reforçam o ceticismo de especialistas em cibersegurança consultados por veículos especializados no tema. Um dos endereços da amostra é claramente fictício, do tipo usado em ambientes de teste, o que sugere que ao menos parte do material pode não pertencer a um sistema de produção. Além disso, a conta responsável por divulgar o suposto vazamento é nova, sem histórico de publicações anteriores no fórum, o que é compatível tanto com um invasor real usando um perfil descartável quanto com alguém tentando dar credibilidade a uma base de dados reciclada ou até falsa.
Esse tipo de ambiguidade não é incomum em casos de suposto vazamento de dados de instituições públicas. Especialistas apontam que a simples existência de documentos atribuídos a um órgão não comprova, isoladamente, que a rede da instituição foi comprometida, já que o material pode vir de vazamentos antigos, de fornecedores terceirizados, ou mesmo de documentos públicos reorganizados para simular um incidente novo.
Histórico de alertas semelhantes contra o Exército
Não é a primeira vez que o Exército Brasileiro aparece em episódios desse tipo. Em 2020, o grupo conhecido como Digital Space invadiu servidores e vazou dados de pacientes de hospitais militares e de integrantes da corporação, um caso que a própria instituição reconheceu na época, informando estar apurando as causas e os impactos do incidente.
Mais recentemente, em fevereiro de 2026, um agente também anunciou a venda de um banco de dados de cerca de 30 GB, com registros atribuídos a mais de 50 milhões de pessoas. Na ocasião, porém, o Exército afirmou não ter encontrado indícios de invasão em seus sistemas, o que mostra que nem toda alegação de vazamento se confirma, mas também que nem toda negação institucional encerra definitivamente o caso.
O pano de fundo ajuda a entender por que esse tipo de alerta tornou se cada vez mais frequente no país. Segundo o relatório Identity Fraud Report 2025-2026, o Brasil registrou 315 bilhões de tentativas de ataques digitais apenas no primeiro semestre de 2026, o equivalente a 84% de todas as tentativas registradas na América Latina no período. Outro levantamento, da empresa DeepStrike, colocou o país como o sétimo mais visado por ataques cibernéticos em 2025, reforçando a percepção de que instituições públicas e privadas brasileiras seguem entre os alvos preferidos de grupos de cibercrime em todo o mundo.
Fontes: